Riot Games — студия, которую знает каждый, кто хоть раз запускал League of Legends или Valorant, решила бороться с читерами не по учебнику. Вместо тихих банов и закрытых патчей компания сделала неожиданный ход: запустила программу вознаграждений за найденные уязвимости. Суммы там вполне серьёзные — до $ 100 000. Получить их может любой, кто найдёт слабые места в Vanguard, античит-системе Valorant.
Логика простая, но смелая. Если не получается полностью победить читеров, почему бы не переманить на свою сторону тех, кто лучше всех понимает, где и как всё ломается? Riot фактически предлагает хакерскому сообществу сменить роль: не обходить защиту, а укреплять её. Такой подход позволяет быстрее закрывать дыры и, что важно, поддерживать честную соревновательную среду в игре.
Запуск программы вознаграждений — не жест доброй воли ради пиара, а полностью осознанная стратегия. Riot даёт понять, что честная игра и комфорт игроков для них не пустые слова. Финансовая мотивация здесь играет ключевую роль — найти баг легально и получить за это деньги куда приятнее, чем тихо использовать его с риском последствий. В идеале это должно привести к тому, что исход матча определяют реакция, тактика и командная работа, а не стороннее ПО. Инвестируя в безопасность, компания укрепляет доверие игроков и демонстрирует, что контроль за честностью матчей — приоритет, а не формальность.
Riot предлагает до $100 000 за взлом Vanguard
При этом сам Vanguard уже давно одна из самых обсуждаемых тем в сообществе. И не зря. Игроков настораживает его «агрессивный» подход и уровень доступа к системе. Античит устанавливается вместе с Valorant и работает с повышенными привилегиями, фактически получая доступ к значительной части аппаратного обеспечения компьютера. С технической точки зрения это позволяет эффективнее выявлять читы, но с точки зрения приватности выглядит, мягко говоря, тревожно.
Riot уверяет, что Vanguard не собирает персональные данные и использует только ту информацию, которая необходима для работы античита — примерно на том же уровне, что и защита в League of Legends. Однако многих смущает то, что система запускается сразу при включении компьютера. У игроков возникает логичный вопрос: неужели действительно нельзя обойтись без такого тотального контроля?
Разработчики настаивают — иначе никак. По их словам, именно глубокая интеграция позволяет Vanguard отслеживать сложные и нестандартные способы читерства, сохраняя честные условия для всех. Но даже с этими аргументами часть аудитории остаётся настороженной. Людей беспокоит потенциальный риск утечек, злоупотреблений или уязвимостей в программе, которая работает на уровне системы.
Чтобы снизить градус напряжения, Riot включилась в диалог. Компания опубликовала подробные технические объяснения о том, как именно работает Vanguard и какие данные использует. Кроме того, был добавлен режим Trusted Mode, позволяющий частично ограничить доступ античита. Тем не менее споры не утихли. Некоторые игроки считают, что можно было бы поискать и менее инвазивные решения, например запускать античит только во время матчей или проводить выборочные проверки.
В итоге Riot оказалась между двух огней: с одной стороны — необходимость защитить игру от читеров, с другой — опасения пользователей за свою приватность. Найти здесь баланс крайне сложно, но именно от него во многом зависит доверие сообщества и будущее проекта. Vanguard стал наглядным примером того, как современные системы безопасности могут быть одновременно эффективными и вызывать серьёзные вопросы.
Riot называет это компромиссом
Несмотря на критику, Riot Games продолжает отстаивать свою позицию. Компания считает, что обязательное использование Vanguard — мера необходимая, но оправданная. По их мнению, возможное недовольство части игроков несопоставимо с тем ущербом, который читеры наносят соревновательной среде. В результате большинство получает более честный и предсказуемый игровой опыт.
Riot продолжает вкладываться в развитие Vanguard и планирует использовать его не только в Valorant, но и в других своих играх. Программа вознаграждения за уязвимости — важная часть этой стратегии. Поощряя хакеров искать слабые места, компания может быстрее реагировать на угрозы и закрывать проблемы до того, как ими воспользуются злоумышленники. Такой совместный подход превращает безопасность в командную работу и усиливает защиту от нечестной игры.
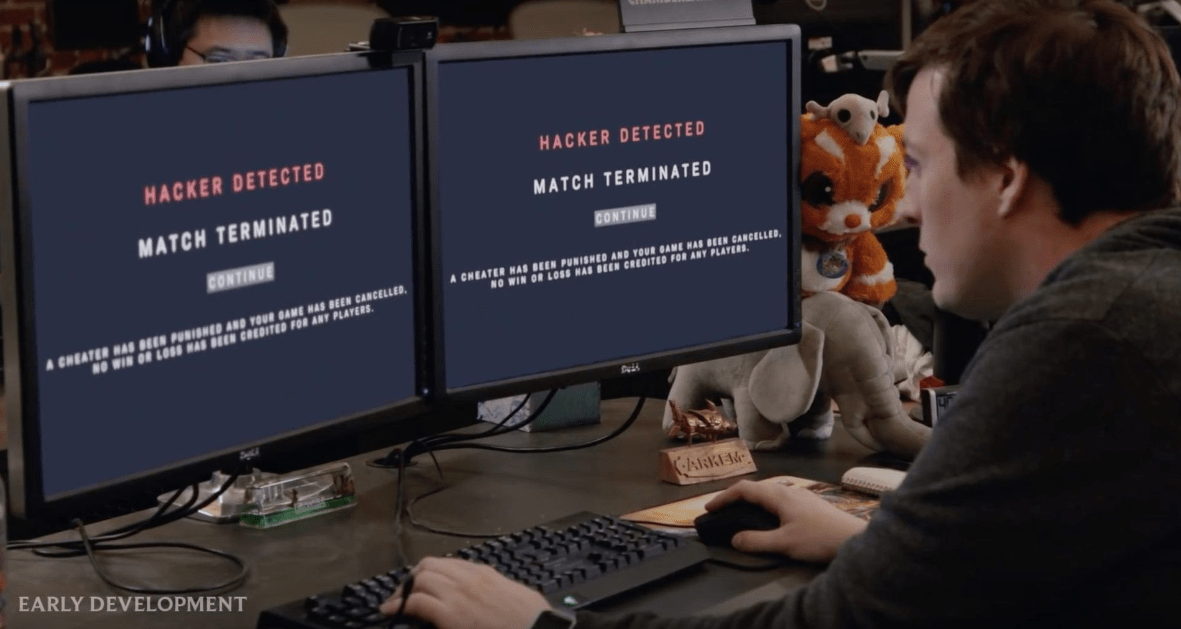
В то же время вопрос приватности остаётся личным выбором каждого. Даже при всей открытости Riot не все готовы мириться с таким уровнем доступа к системе. Разработчики это понимают и подчёркивают, что продолжат прислушиваться к обратной связи, адаптируя Vanguard под ожидания игроков.
Античит, как и сами онлайн-игры, будет продолжать развиваться. Кто-то по-прежнему будет критиковать обязательный Vanguard, а кто-то примет его как неизбежную часть современной конкуренции. Но одно ясно точно: запустив программу bounty, Riot демонстрирует готовность действовать на опережение и искать решения, а не прятаться от проблем. А соглашаться на этот компромисс или нет — каждый игрок решает для себя сам.
Разговор об этичном хакинге
История с программой bug bounty от Vanguard вновь подняла на поверхность старый, но всё ещё острый вопрос: где проходит граница между этичным хакингом и обычным взломом? Казалось бы, тема не новая, но споры вспыхнули с новой силой. В обсуждение быстро включились и игроки, и специалисты по кибербезопасности — у каждого своя правда, свой взгляд и свои опасения. Одни уверены, что bug bounty фактически платит потенциальным атакующим, другие, наоборот, видят в таких программах разумный способ направить хакерскую энергию в мирное русло и сделать продукт безопаснее.
Если отбросить эмоции, идея bug bounty выглядит вполне логично. Компания создаёт контролируемую площадку, где исследователи безопасности могут легально искать уязвимости и сообщать о них. Посыл простой: нашёл проблему — расскажи о ней честно, помоги её закрыть и не используй в корыстных или злонамеренных целях. Финансовое вознаграждение здесь играет роль мотивации, своего рода “спасибо” за потраченное время и знания. Взамен компании получают доступ к экспертизе огромного хакерского сообщества и шанс устранить слабые места до того, как ими заинтересуются реальные злоумышленники.
Сторонники программ bug bounty часто называют их усилителем в борьбе с киберугрозами – и в этом есть смысл. Когда между разработчиками и исследователями налажен прямой диалог, многие уязвимости всплывают гораздо раньше. Те, о которых никто даже не знал. Такой подход позволяет не просто латать дыры по факту, а действовать на опережение, постепенно делая программные продукты более стабильными и надёжными. Хотя, справедливости ради, даже сторонники признают, что идеальных систем не бывает.
Противники bug bounty смотрят на ситуацию под другим углом. Их главный страх — размывание границы между этичным хакингом и откровенно незаконной деятельностью. Деньги могут притягивать людей с тёмными намерениями, и не всегда понятно, кто перед тобой: исследователь или будущий атакующий. Есть и другой тревожный сценарий: уязвимость нашли, о ней сообщили, выплату получили — а затем информация внезапно “утекает” или используется в обход договорённостей. Такие риски сложно игнорировать, и именно поэтому правила игры здесь критически важны.
Чтобы программы bug bounty не превратились в лотерею с сомнительным исходом, компаниям приходится выстраивать чёткие и продуманные фреймворки. Необходимо заранее определить, что считается этичным хакингом, как именно сообщать об уязвимостях и какие проверки проходят отчёты. Прозрачность не менее важна. Когда участники понимают, что их слышат, держат в курсе статуса исправлений и действительно ценят вклад, уровень доверия заметно растёт. А без доверия такие инициативы просто не работают. Плюс скорость реакции. Чем быстрее компания закрывает найденные уязвимости, тем меньше вероятность, что ими успеют воспользоваться.
В результате программы bug bounty остаются живым, развивающимся инструментом в сфере кибербезопасности. Да, у них есть слабые места и спорные моменты. Но при правильном внедрении и чётких правилах они действительно работают. Сотрудничество между компаниями и исследователями безопасности постепенно формирует более прочную и стабильную цифровую среду — такую, в которой меньше рисков и чуть больше доверия.
[expert_review_poll id=”23350″ params=”JTdCJTIydGl0bGUlMjIlM0ElMjJXaGF0JTIwaXMlMjB5b3VyJTIwb3BpbmlvbiUyMG9uJTIwYnVnJTIwYm91bnR5JTIwcHJvZ3JhbXMlM0YlMjIlMkMlMjJzaG93X3RpdGxlJTIyJTNBJTIyMSUyMiUyQyUyMnNob3dfY291bnQlMjIlM0ElMjIxJTIyJTJDJTIyc3R5bGUlMjIlM0ElMjJsaWdodC0xJTIyJTJDJTIyY29sb3IlMjIlM0ElMjJibHVlLTElMjIlMkMlMjJtdWx0aXBsZSUyMiUzQWZhbHNlJTJDJTIyc2hvd19yZXN1bHRzX2J1dHRvbiUyMiUzQSUyMjAlMjIlMkMlMjJhbnN3ZXJzJTIyJTNBJTVCJTdCJTIyaWQlMjIlM0ElMjIxJTIyJTJDJTIydGV4dCUyMiUzQSUyMkJ1ZyUyMGJvdW50eSUyMHByb2dyYW1zJTIwYXJlJTIwYW4lMjBlZmZlY3RpdmUlMjB3YXklMjB0byUyMGVuaGFuY2UlMjBzb2Z0d2FyZSUyMHNlY3VyaXR5JTIwYnklMjBsZXZlcmFnaW5nJTIwdGhlJTIwZXhwZXJ0aXNlJTIwb2YlMjB0aGUlMjBoYWNrZXIlMjBjb21tdW5pdHklMjBhbmQlMjBwcm9tb3RpbmclMjByZXNwb25zaWJsZSUyMGRpc2Nsb3N1cmUuJTIyJTdEJTJDJTdCJTIyaWQlMjIlM0ElMjIyJTIyJTJDJTIydGV4dCUyMiUzQSUyMkJ1ZyUyMGJvdW50eSUyMHByb2dyYW1zJTIwYmx1ciUyMHRoZSUyMGxpbmUlMjBiZXR3ZWVuJTIwZXRoaWNhbCUyMGFuZCUyMGlsbGVnYWwlMjBoYWNraW5nJTJDJTIwcG90ZW50aWFsbHklMjBhdHRyYWN0aW5nJTIwbWFsaWNpb3VzJTIwYWN0b3JzJTIwYW5kJTIwY29tcHJvbWlzaW5nJTIwb3ZlcmFsbCUyMHN5c3RlbSUyMHNlY3VyaXR5LiUyMiU3RCU1RCU3RA==”]
Комментарии