Riot Games — et studio alle som noen gang har startet League of Legends eller Valorant kjenner til, bestemte seg for å bekjempe juksemakere på en utradisjonell måte. I stedet for stille utestengelser og lukkede oppdateringer gjorde selskapet et uventet trekk: det lanserte et belønningsprogram for funnede sårbarheter. Beløpene er ganske betydelige — opptil $ 100 000. Alle som finner svakheter i Vanguard, Valorants anti-cheat-system, kan få dem.
Logikken er enkel, men dristig. Hvis du ikke kan beseire juksemakerne fullstendig, hvorfor ikke vinne over dem som best forstår hvor og hvordan alt bryter sammen? Riot tilbyr faktisk hackermiljøet en rolleendring: ikke å omgå beskyttelsen, men å styrke den. Denne tilnærmingen lar deg tette hullene raskere og, viktigere, opprettholde et rettferdig konkurransemiljø i spillet.
Å lansere et bounty-program er ikke en gest av velvilje for PR-ens skyld, men en fullt bevisst strategi. Riot gjør det klart at fair play og spillerkomfort ikke er tomme ord for dem. Finansiell motivasjon spiller en nøkkelrolle her — å finne en bug lovlig og få betalt for det er mye mer behagelig enn å bruke den i det stille med risiko for konsekvenser. Ideelt sett bør dette føre til at utfallet av kampen avgjøres av reaksjon, taktikk og samarbeid, i stedet for tredjeparts programvare. Ved å investere i sikkerhet styrker selskapet spillernes tillit og viser at kontroll over kampenes integritet er en prioritet, ikke en formalitet.
Riot tilbyr opptil 100 000 dollar for å hacke Vanguard
Samtidig har Vanguard selv lenge vært et av de mest omdiskuterte temaene i miljøet. Og med god grunn. Spillere er bekymret for dens «aggressive» tilnærming og nivået av tilgang til systemet. Anti-cheat installeres sammen med Valorant og kjører med forhøyede rettigheter, og får faktisk tilgang til en betydelig del av datamaskinens maskinvare. Fra et teknisk synspunkt gjør dette det mulig å oppdage juks mer effektivt, men fra et personvernsynspunkt virker det mildt sagt bekymringsfullt.
Riot forsikrer at Vanguard ikke samler inn personopplysninger og bare bruker informasjonen som er nødvendig for at anti-cheat skal fungere – omtrent på samme nivå som beskyttelsen i League of Legends. Men mange er forvirret over at systemet starter umiddelbart når datamaskinen slås på. Spillerne har et logisk spørsmål: er det virkelig umulig å klare seg uten en så total kontroll?
Utviklerne insisterer — det finnes ingen annen måte. Ifølge dem er det den dype integrasjonen som lar Vanguard spore komplekse og ikke-standardiserte måter å jukse på, og opprettholde rettferdige vilkår for alle. Men selv med disse argumentene forblir deler av publikum på vakt. Folk er bekymret for den potensielle risikoen for lekkasjer, misbruk eller sårbarheter i et program som kjører på systemnivå.
For å dempe spenningen engasjerte Riot seg i dialog. Selskapet har publisert detaljerte tekniske forklaringer på nøyaktig hvordan Vanguard fungerer og hvilke data det bruker. I tillegg er Trusted Mode-modusen lagt til, som lar deg delvis begrense anti-cheat-tilgangen. Likevel har ikke kontroversen avtatt. Noen spillere mener det ville være mulig å se etter mindre invasive løsninger, som å kjøre anti-cheat bare under kamper eller gjennomføre tilfeldige kontroller.
Som et resultat havnet Riot mellom to fronter: på den ene siden behovet for å beskytte spillet mot juksemakere, på den andre siden brukernes frykt for personvernet sitt. Det er ekstremt vanskelig å finne en balanse her, men fellesskapets tillit og prosjektets fremtid avhenger i stor grad av det. Vanguard har blitt et tydelig eksempel på hvordan moderne sikkerhetssystemer både kan være effektive og reise alvorlige spørsmål.
Riot kaller det et kompromiss
Til tross for kritikken fortsetter Riot Games å forsvare posisjonen sin. Selskapet mener at den obligatoriske bruken av Vanguard er et nødvendig, men berettiget tiltak. Etter deres mening kan den potensielle misnøyen hos enkelte spillere ikke måles med skadene juksemakere påfører det konkurransemessige miljøet. Som et resultat får de fleste en mer ærlig og forutsigbar spillopplevelse.
Riot fortsetter å investere i utviklingen av Vanguard og planlegger å bruke det ikke bare i Valorant, men også i sine andre spill. Belønningsprogrammet for sårbarheter er en viktig del av denne strategien. Ved å oppmuntre hackere til å lete etter svakheter kan selskapet reagere raskere på trusler og lukke problemer før de blir utnyttet av inntrengere. Denne samarbeidsorienterte tilnærmingen gjør sikkerhet til teamarbeid og styrker beskyttelsen mot juks.
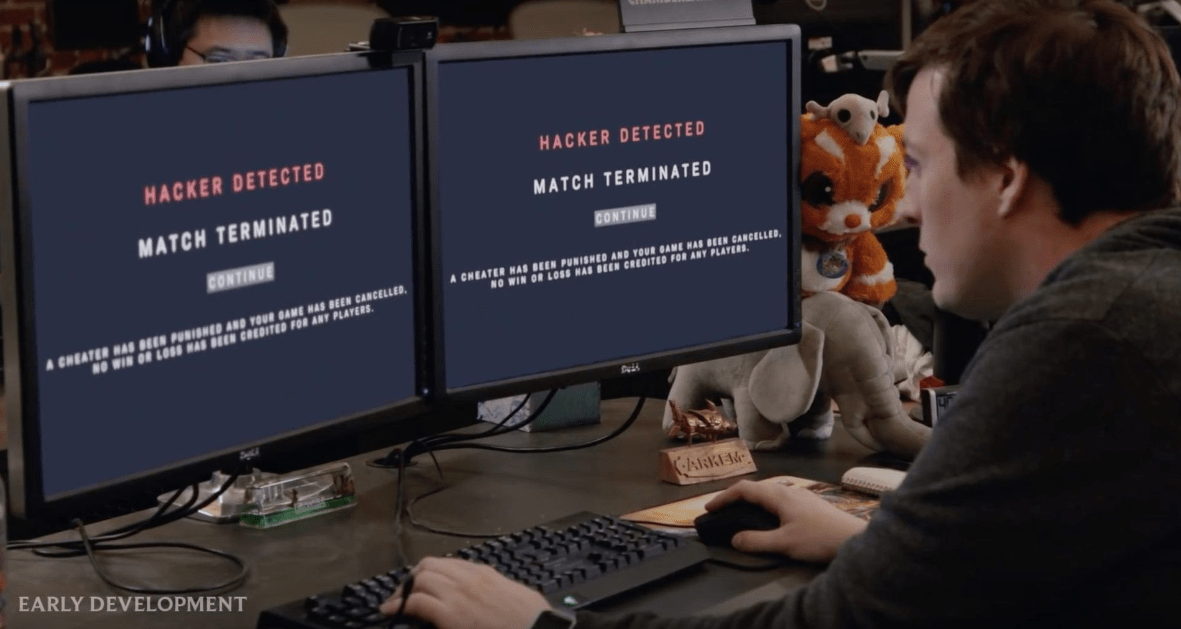
Samtidig forblir spørsmålet om personvern et personlig valg for enhver. Selv med all åpenheten til Riot er ikke alle klare til å finne seg i dette nivået av tilgang til systemet. Utviklerne forstår dette og understreker at de vil fortsette å lytte til tilbakemeldinger og tilpasse Vanguard til spillernes forventninger.
Antijuks, i likhet med nettspill selv, vil fortsette å utvikle seg. Noen vil fortsatt kritisere det obligatoriske Vanguard, mens andre vil akseptere det som en uunngåelig del av moderne konkurranse. Men én ting er sikkert: ved å lansere belønningsprogrammet viser Riot vilje til å handle proaktivt og lete etter løsninger, i stedet for å gjemme seg fra problemer. Og hvorvidt man vil godta dette kompromisset eller ikke, er opp til hver enkelt spiller å avgjøre selv.
En diskusjon om etisk hacking
Historien om Vanguards bug bounty-program har nok en gang brakt til overflaten et gammelt, men fortsatt presserende spørsmål: hvor går grensen mellom etisk hacking og vanlig hacking? Det skulle virke som temaet ikke er nytt, men debattene blusset opp med fornyet styrke. Både spillere og cybersikkerhetseksperter kastet seg raskt inn i diskusjonen – alle har sin egen sannhet, sitt eget syn og sine egne bekymringer. Noen er sikre på at bug bounty faktisk betaler potensielle angripere, mens andre tvert imot ser slike programmer som en fornuftig måte å kanalisere hackerenergi inn i en fredelig kanal og gjøre produktet tryggere.
Følelsene til side ser ideen om bug bounty ganske logisk ut. Selskapet oppretter en kontrollert plattform der sikkerhetsforskere lovlig kan lete etter sårbarheter og rapportere dem. Grunnbudskapet er enkelt: hvis du finner et problem, fortell oss om det ærlig, hjelp oss å lukke det, og ikke bruk det til egoistiske eller ondsinnede formål. Økonomisk belønning spiller her rollen som motivasjon, en slags «takk» for tiden og kunnskapen som er brukt. Til gjengjeld får selskapene tilgang til ekspertisen til et enormt hackerfellesskap og en sjanse til å eliminere svakheter før virkelige angripere blir interessert i dem.
Tilhengere av bug bounty-programmer omtaler dem ofte som en forsterker i kampen mot cybertrusler – og det gir mening. Når en direkte dialog etableres mellom utviklere og forskere, kommer mange sårbarheter mye tidligere for dagen. De som ingen engang visste om. Denne tilnærmingen lar deg ikke bare lappe hull i etterkant, men handle i forkant og gradvis gjøre programvareprodukter mer stabile og pålitelige. Selv om selv tilhengere ærlig innrømmer at det ikke finnes perfekte systemer.
Motstanderne av bug bounty ser på situasjonen fra en annen vinkel. Deres største frykt er utvisking av grensen mellom etisk hacking og åpenbar ulovlig virksomhet. Penger kan tiltrekke seg folk med mørke intensjoner, og det er ikke alltid klart hvem som står foran deg: en forsker eller en fremtidig angriper. Det finnes også et annet bekymringsfullt scenario: en sårbarhet er funnet, den er rapportert, en betaling er mottatt – og så plutselig «lekker» informasjonen eller brukes til å omgå avtalene. Slike risikoer er vanskelige å ignorere, og derfor er spillereglene kritisk viktige her.
For at bug bounty-programmer ikke skal bli et lotteri med et tvilsomt utfall, må selskaper bygge klare og gjennomtenkte rammeverk. Det er nødvendig å bestemme på forhånd hva som regnes som etisk hacking, hvordan sårbarheter skal rapporteres, og hvilke kontroller rapporteringene gjennomgår. Åpenhet er like viktig. Når deltakerne forstår at de blir hørt, holdes informert om statusen for rettelser og virkelig verdsetter bidraget, øker tillitsnivået markant. Og uten tillit fungerer bare ikke slike initiativer. I tillegg kommer reaksjonshastigheten. Jo raskere selskapet lukker de funne sårbarhetene, desto mindre sannsynlig er det at de rekker å utnytte dem.
Som et resultat forblir bug bounty-programmer et levende, utviklende verktøy innen cybersikkerhet. Ja, de har svakheter og kontroversielle punkter. Men med riktig implementering og klare regler fungerer de virkelig. Samarbeid mellom selskaper og sikkerhetsforskere er gradvis i ferd med å forme et sterkere og mer stabilt digitalt miljø – et der det er færre risikoer og litt mer tillit.
[expert_review_poll id=”23350″ params=”JTdCJTIydGl0bGUlMjIlM0ElMjJXaGF0JTIwaXMlMjB5b3VyJTIwb3BpbmlvbiUyMG9uJTIwYnVnJTIwYm91bnR5JTIwcHJvZ3JhbXMlM0YlMjIlMkMlMjJzaG93X3RpdGxlJTIyJTNBJTIyMSUyMiUyQyUyMnNob3dfY291bnQlMjIlM0ElMjIxJTIyJTJDJTIyc3R5bGUlMjIlM0ElMjJsaWdodC0xJTIyJTJDJTIyY29sb3IlMjIlM0ElMjJibHVlLTElMjIlMkMlMjJtdWx0aXBsZSUyMiUzQWZhbHNlJTJDJTIyc2hvd19yZXN1bHRzX2J1dHRvbiUyMiUzQSUyMjAlMjIlMkMlMjJhbnN3ZXJzJTIyJTNBJTVCJTdCJTIyaWQlMjIlM0ElMjIxJTIyJTJDJTIydGV4dCUyMiUzQSUyMkJ1ZyUyMGJvdW50eSUyMHByb2dyYW1zJTIwYXJlJTIwYW4lMjBlZmZlY3RpdmUlMjB3YXklMjB0byUyMGVuaGFuY2UlMjBzb2Z0d2FyZSUyMHNlY3VyaXR5JTIwYnklMjBsZXZlcmFnaW5nJTIwdGhlJTIwZXhwZXJ0aXNlJTIwb2YlMjB0aGUlMjBoYWNrZXIlMjBjb21tdW5pdHklMjBhbmQlMjBwcm9tb3RpbmclMjByZXNwb25zaWJsZSUyMGRpc2Nsb3N1cmUuJTIyJTdEJTJDJTdCJTIyaWQlMjIlM0ElMjIyJTIyJTJDJTIydGV4dCUyMiUzQSUyMkJ1ZyUyMGJvdW50eSUyMHByb2dyYW1zJTIwYmx1ciUyMHRoZSUyMGxpbmUlMjBiZXR3ZWVuJTIwZXRoaWNhbCUyMGFuZCUyMGlsbGVnYWwlMjBoYWNraW5nJTJDJTIwcG90ZW50aWFsbHklMjBhdHRyYWN0aW5nJTIwbWFsaWNpb3VzJTIwYWN0b3JzJTIwYW5kJTIwY29tcHJvbWlzaW5nJTIwb3ZlcmFsbCUyMHN5c3RlbSUyMHNlY3VyaXR5LiUyMiU3RCU1RCU3RA==”]
Kommentarer