Riot Games – en studio, som alle kender, der nogensinde har startet League of Legends eller Valorant, besluttede at bekæmpe snydere uden for den sædvanlige opskrift. I stedet for stille bans og lukkede patches tog virksomheden et uventet skridt: den lancerede et belønningsprogram for fundne sårbarheder. Beløbene er ganske seriøse – op til $ 100.000. Alle, der finder svagheder i Vanguard, Valoriants anti-cheat-system, kan få dem.
Logikken er enkel, men dristig. Hvis du ikke kan besejre snydere fuldstændigt, hvorfor så ikke vinde dem over, der bedst forstår, hvor og hvordan alt bryder sammen? Riot tilbyder faktisk hacker-fællesskabet en rolleændring: ikke at omgå beskyttelsen, men at styrke den. Denne tilgang gør det muligt at lukke hullerne hurtigere og, vigtigt, opretholde et fair konkurrencemiljø i spillet.
At lancere et bounty-program er ikke en gestus af goodwill for PR's skyld, men en fuldt bevidst strategi. Riot gør det klart, at fair play og spillerkomfort ikke er tomme ord for dem. Finansiel motivation spiller en nøglerolle her – at finde en bug lovligt og få betaling for det er meget mere behageligt end at bruge den i stilhed med risiko for konsekvenser. Ideelt set bør dette føre til, at udfaldet af kampen bestemmes af reaktion, taktik og teamwork frem for tredjepartssoftware. Ved at investere i sikkerhed styrker virksomheden spillernes tillid og demonstrerer, at kontrol over kampernes integritet er en prioritet, ikke en formalitet.
Riot tilbyder op til $100.000 for at hacke Vanguard
Samtidig har Vanguard selv længe været et af de mest diskuterede emner i fællesskabet. Og med god grund. Spillere er bekymrede over dets "aggressive" tilgang og niveauet af adgang til systemet. Anti-cheat installeres sammen med Valorant og kører med forhøjede rettigheder, hvilket reelt giver adgang til en betydelig del af computerens hardware. Fra et teknisk synspunkt gør dette det muligt at opdage cheats mere effektivt, men fra et privatlivsperspektiv ser det mildt sagt bekymrende ud.
Riot forsikrer, at Vanguard ikke indsamler personlige data og kun bruger de oplysninger, der er nødvendige for, at anti-cheat kan fungere – omtrent på samme niveau som beskyttelsen i League of Legends. Men mange er forvirrede over, at systemet starter med det samme, når computeren tændes. Spillerne har et logisk spørgsmål: er det virkelig umuligt at undvære en sådan total kontrol?
Udviklerne insisterer – der er ingen anden vej. Ifølge dem er det den dybe integration, der gør det muligt for Vanguard at spore komplekse og ikke-standardiserede måder at snyde på og opretholde fair vilkår for alle. Men selv med disse argumenter forbliver en del af publikum på vagt. Folk er bekymrede over den potentielle risiko for lækager, misbrug eller sårbarheder i et program, der kører på systemniveau.
For at reducere spændingsniveauet gik Riot i dialog. Virksomheden har offentliggjort detaljerede tekniske forklaringer på præcis, hvordan Vanguard fungerer, og hvilke data det bruger. Derudover er Trusted Mode blevet tilføjet, hvilket giver mulighed for delvist at begrænse anti-cheat-adgang. Ikke desto mindre er kontroversen ikke aftaget. Nogle spillere mener, at det ville være muligt at lede efter mindre invasive løsninger, såsom kun at køre anti-cheat under kampe eller udføre tilfældige tjek.
Som et resultat befandt Riot sig mellem to bål: på den ene side behovet for at beskytte spillet mod snydere, på den anden side brugernes frygt for deres privatliv. Det er ekstremt svært at finde en balance her, men fællesskabets tillid og projektets fremtid afhænger i høj grad af det. Vanguard er blevet et klart eksempel på, hvordan moderne sikkerhedssystemer både kan være effektive og rejse alvorlige spørgsmål.
Riot kalder det et kompromis
På trods af kritikken fortsætter Riot Games med at forsvare sin holdning. Virksomheden mener, at den obligatoriske brug af Vanguard er en nødvendig, men berettiget foranstaltning. Efter deres mening kan den potentielle utilfredshed hos nogle spillere ikke sammenlignes med den skade, snydere påfører det konkurrenceprægede miljø. Som et resultat får de fleste en mere ærlig og forudsigelig spiloplevelse.
Riot fortsætter med at investere i udviklingen af Vanguard og planlægger at bruge det ikke kun i Valorant, men også i deres andre spil. Belønningsprogrammet for sårbarheder er en vigtig del af denne strategi. Ved at tilskynde hackere til at lede efter svagheder kan virksomheden reagere hurtigere på trusler og lukke problemer, før de udnyttes af uvedkommende. Denne samarbejdsbaserede tilgang gør sikkerhed til teamwork og styrker beskyttelsen mod urimeligt spil.
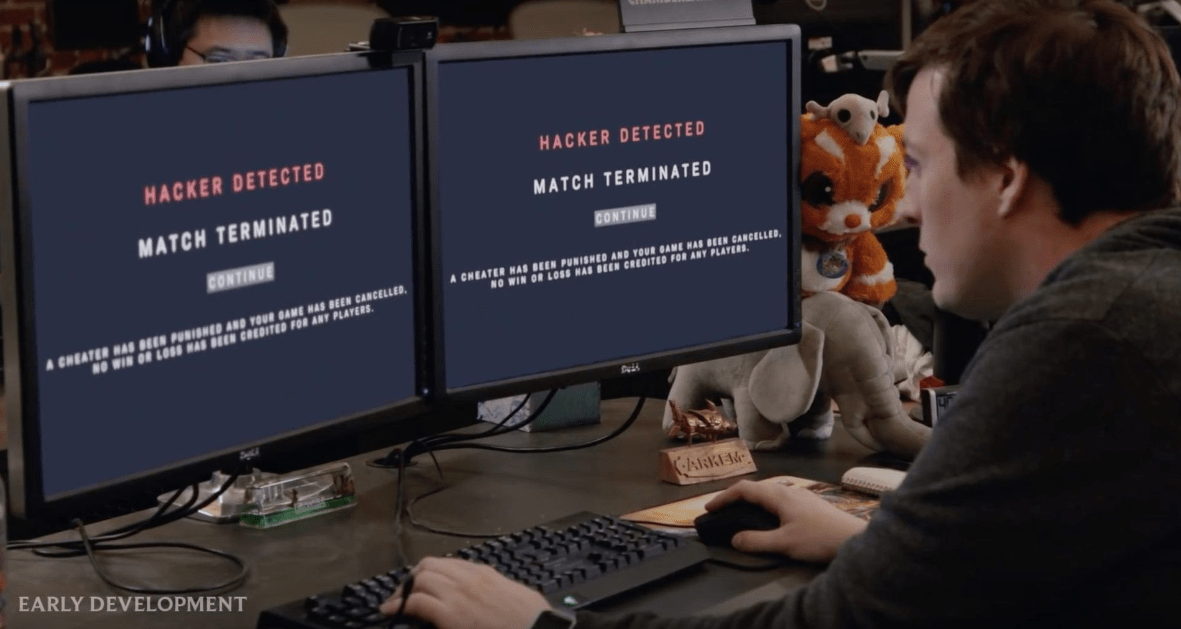
Samtidig er spørgsmålet om privatliv et personligt valg for enhver. Selv med Riots åbenhed er det ikke alle, der er klar til at acceptere dette niveau af adgang til systemet. Udviklerne forstår dette og understreger, at de fortsat vil lytte til feedback og tilpasse Vanguard til spillernes forventninger.
Anti-cheat vil, ligesom online-spil selv, fortsætte med at udvikle sig. Nogle vil fortsat kritisere den obligatoriske Vanguard, mens andre vil acceptere det som en uundgåelig del af moderne konkurrence. Men én ting er klar: ved at lancere bounty-programmet viser Riot sin vilje til at handle proaktivt og lede efter løsninger i stedet for at skjule sig for problemerne. Og om man vil acceptere dette kompromis eller ej, er op til hver enkelt spiller at beslutte.
En diskussion om etisk hacking
Historien om Vanguard bug bounty-programmet har igen bragt et gammelt, men stadig presserende spørgsmål op til overfladen: hvor går grænsen mellem etisk hacking og almindelig hacking? Det skulle man tro var et gammelt emne, men debatten er blusset op med fornyet styrke. Både spillere og cybersikkerhedseksperter kastede sig hurtigt ind i diskussionen — alle har deres egen sandhed, deres eget syn og deres egne bekymringer. Nogle er sikre på, at bug bounty faktisk betaler potentielle angribere, mens andre tværtimod ser sådanne programmer som en fornuftig måde at kanalisere hackerenergi ind i fredelige baner og gøre produktet sikrere.
Følelser til side, ideen om bug bounty virker ret logisk. Virksomheden skaber en kontrolleret platform, hvor sikkerhedsforskere lovligt kan lede efter sårbarheder og rapportere dem. Det grundlæggende budskab er enkelt: hvis du finder et problem, så fortæl os om det ærligt, hjælp os med at lukke det, og brug det ikke til selviske eller ondsindede formål. Den økonomiske belønning spiller her rollen som motivation, en slags “tak” for den tid og viden, der er brugt. Til gengæld får virksomhederne adgang til ekspertisen fra et enormt hackerfællesskab og en chance for at fjerne svagheder, før rigtige angribere bliver interesserede i dem.
Tilhængere af bug bounty-programmer omtaler dem ofte som en forstærker i kampen mod cybertrusler – og det giver mening. Når der etableres en direkte dialog mellem udviklere og forskere, kommer mange sårbarheder meget tidligere frem. Også dem, som ingen overhovedet vidste om. Denne tilgang giver dig mulighed for ikke bare at lappe huller i praksis, men at handle forud for udviklingen og gradvist gøre softwareprodukter mere stabile og pålidelige. Selvom selv tilhængere indrømmer, for at være retfærdig, at der ikke findes perfekte systemer.
Modstanderne af bug bounty ser situationen fra en anden vinkel. Deres største frygt er udvaskningen af grænsen mellem etisk hacking og direkte ulovlige aktiviteter. Penge kan tiltrække folk med mørke intentioner, og det er ikke altid klart, hvem der står foran dig: en forsker eller en fremtidig angriber. Der er et andet bekymrende scenarie: en sårbarhed er fundet, den er rapporteret, en betaling er modtaget — og så “lækker” informationen pludselig eller bruges til at omgå aftalerne. Sådanne risici er svære at ignorere, og derfor er spillereglerne her kritisk vigtige.
For at bug bounty-programmer ikke skal udvikle sig til et lotteri med et tvivlsomt udfald, er virksomheder nødt til at opbygge klare og gennemtænkte rammer. Det er nødvendigt på forhånd at fastlægge, hvad der betragtes som etisk hacking, hvordan sårbarheder præcist skal rapporteres, og hvilke kontroller rapporterne gennemgår. Gennemsigtighed er lige så vigtig. Når deltagerne forstår, at de bliver hørt, holdes informeret om status for rettelser og virkelig værdsættes for deres bidrag, stiger tillidsniveauet markant. Og uden tillid fungerer den slags initiativer ganske enkelt ikke. Dertil kommer reaktionshastigheden. Jo hurtigere virksomheden lukker de fundne sårbarheder, jo mindre sandsynligt er det, at nogen når at udnytte dem.
Som et resultat heraf forbliver bug bounty-programmer et levende og udviklende værktøj inden for cybersikkerhed. Ja, de har svagheder og kontroversielle punkter. Men med en ordentlig implementering og klare regler fungerer de virkelig. Samarbejdet mellem virksomheder og sikkerhedsforskere er gradvist ved at forme et stærkere og mere stabilt digitalt miljø — et miljø med færre risici og lidt mere tillid.
[expert_review_poll id=”23350″ params=”JTdCJTIydGl0bGUlMjIlM0ElMjJXaGF0JTIwaXMlMjB5b3VyJTIwb3BpbmlvbiUyMG9uJTIwYnVnJTIwYm91bnR5JTIwcHJvZ3JhbXMlM0YlMjIlMkMlMjJzaG93X3RpdGxlJTIyJTNBJTIyMSUyMiUyQyUyMnNob3dfY291bnQlMjIlM0ElMjIxJTIyJTJDJTIyc3R5bGUlMjIlM0ElMjJsaWdodC0xJTIyJTJDJTIyY29sb3IlMjIlM0ElMjJibHVlLTElMjIlMkMlMjJtdWx0aXBsZSUyMiUzQWZhbHNlJTJDJTIyc2hvd19yZXN1bHRzX2J1dHRvbiUyMiUzQSUyMjAlMjIlMkMlMjJhbnN3ZXJzJTIyJTNBJTVCJTdCJTIyaWQlMjIlM0ElMjIxJTIyJTJDJTIydGV4dCUyMiUzQSUyMkJ1ZyUyMGJvdW50eSUyMHByb2dyYW1zJTIwYXJlJTIwYW4lMjBlZmZlY3RpdmUlMjB3YXklMjB0byUyMGVuaGFuY2UlMjBzb2Z0d2FyZSUyMHNlY3VyaXR5JTIwYnklMjBsZXZlcmFnaW5nJTIwdGhlJTIwZXhwZXJ0aXNlJTIwb2YlMjB0aGUlMjBoYWNrZXIlMjBjb21tdW5pdHklMjBhbmQlMjBwcm9tb3RpbmclMjByZXNwb25zaWJsZSUyMGRpc2Nsb3N1cmUuJTIyJTdEJTJDJTdCJTIyaWQlMjIlM0ElMjIyJTIyJTJDJTIydGV4dCUyMiUzQSUyMkJ1ZyUyMGJvdW50eSUyMHByb2dyYW1zJTIwYmx1ciUyMHRoZSUyMGxpbmUlMjBiZXR3ZWVuJTIwZXRoaWNhbCUyMGFuZCUyMGlsbGVnYWwlMjBoYWNraW5nJTJDJTIwcG90ZW50aWFsbHklMjBhdHRyYWN0aW5nJTIwbWFsaWNpb3VzJTIwYWN0b3JzJTIwYW5kJTIwY29tcHJvbWlzaW5nJTIwb3ZlcmFsbCUyMHN5c3RlbSUyMHNlY3VyaXR5LiUyMiU3RCU1RCU3RA==”]
Kommentarer