Riot Games— een studio die iedereen kent die ooit League of Legends of Valorant heeft gestart, besloot cheaters niet volgens het boekje aan te pakken. In plaats van stille bans en gesloten patches zette het bedrijf een onverwachte stap: het lanceerde een beloningsprogramma voor gevonden kwetsbaarheden. De bedragen zijn behoorlijk serieus — tot $ 100.000. Iedereen die zwakke plekken in Vanguard, het anti-cheatsysteem van Valorant, vindt, kan ze krijgen.
De logica is simpel, maar gedurfd. Als je de cheaters niet volledig kunt verslaan, waarom zou je dan niet degenen voor je winnen die het beste begrijpen waar en hoe alles breekt? Riot biedt de hackercommunity feitelijk een rolwissel aan: niet om beveiliging te omzeilen, maar om die te versterken. Deze aanpak maakt het mogelijk om de gaten sneller te dichten en, belangrijker nog, een eerlijke competitieve omgeving in het spel te behouden.
Het lanceren van een bountyprogramma is geen gebaar van goede wil voor de PR, maar een volledig bewuste strategie. Riot maakt duidelijk dat eerlijk spel en spelerscomfort geen loze woorden zijn. Financiële motivatie speelt hierbij een sleutelrol — een bug legaal vinden en ervoor betaald krijgen is veel prettiger dan die stilletjes gebruiken met het risico op gevolgen. Idealiter zou dit ertoe moeten leiden dat de uitkomst van de wedstrijd wordt bepaald door reactie, tactiek en teamwork, in plaats van door software van derden. Door in beveiliging te investeren, versterkt het bedrijf het vertrouwen van spelers en toont het aan dat controle over de integriteit van wedstrijden een prioriteit is, geen formaliteit.
Riot biedt tot $100.000 voor het hacken van Vanguard
Tegelijkertijd is Vanguard zelf al lang een van de meest besproken onderwerpen in de community. En niet zonder reden. Spelers maken zich zorgen om zijn “agressieve” aanpak en het niveau van toegang tot het systeem. De anti-cheat wordt samen met Valorant geïnstalleerd en werkt met verhoogde privileges, waardoor het feitelijk toegang krijgt tot een aanzienlijk deel van de computerhardware. Technisch gezien maakt dit het mogelijk om cheats effectiever op te sporen, maar vanuit het oogpunt van privacy ziet het er, op zijn zachtst gezegd, alarmerend uit.
Riot verzekert dat Vanguard geen persoonlijke gegevens verzamelt en alleen de informatie gebruikt die nodig is voor de anti-cheat om te werken – op ongeveer hetzelfde niveau als de bescherming in League of Legends. Veel mensen zijn echter in de war omdat het systeem onmiddellijk start wanneer de computer wordt aangezet. De spelers hebben een logische vraag: kan het echt niet zonder zulke totale controle?
De ontwikkelaars houden vol — er is geen andere manier. Volgens hen zorgt juist de diepe integratie ervoor dat Vanguard complexe en niet-standaard manieren van cheaten kan opsporen, terwijl eerlijke voorwaarden voor iedereen behouden blijven. Maar zelfs met deze argumenten blijft een deel van het publiek op hun hoede. Mensen maken zich zorgen over het potentiële risico op lekken, misbruik of kwetsbaarheden in een programma dat op systeemniveau draait.
Om de spanning te verminderen ging Riot de dialoog aan. Het bedrijf publiceerde gedetailleerde technische uitleg over precies hoe Vanguard werkt en welke gegevens het gebruikt. Daarnaast is de Trusted Mode-modus toegevoegd, waarmee je de toegang van de anti-cheat gedeeltelijk kunt beperken. Desondanks is de controverse niet gaan liggen. Sommige spelers vinden dat er gezocht zou kunnen worden naar minder invasieve oplossingen, zoals anti-cheat alleen tijdens wedstrijden laten draaien of steekproefsgewijze controles uitvoeren.
Daardoor bevond Riot zich tussen twee vuren: enerzijds de noodzaak om het spel te beschermen tegen cheaters, anderzijds de vrees van gebruikers voor hun privacy. Het is uiterst moeilijk om hier een balans te vinden, maar het vertrouwen van de community en de toekomst van het project hangen er grotendeels van af. Vanguard is een duidelijk voorbeeld geworden van hoe moderne beveiligingssystemen zowel effectief kunnen zijn als serieuze vragen kunnen oproepen.
Riot noemt het een compromis
Ondanks de kritiek blijft Riot Games zijn standpunt verdedigen. Het bedrijf is van mening dat het verplichte gebruik van Vanguard een noodzakelijke maar gerechtvaardigde maatregel is. Volgens hen valt de mogelijke ontevredenheid van sommige spelers niet te vergelijken met de schade die cheaters aan de competitieve omgeving toebrengen. Daardoor krijgen de meesten een eerlijkere en voorspelbaardere game-ervaring.
Riot blijft investeren in de ontwikkeling van Vanguard en is van plan het niet alleen in Valorant te gebruiken, maar ook in zijn andere games. Het vulnerability reward-programma is een belangrijk onderdeel van deze strategie. Door hackers aan te moedigen zwakke plekken te zoeken, kan het bedrijf sneller op dreigingen reageren en problemen dichten voordat indringers ze misbruiken. Deze samenwerkingsaanpak maakt van beveiliging een teameffort en versterkt de bescherming tegen valsspelen.
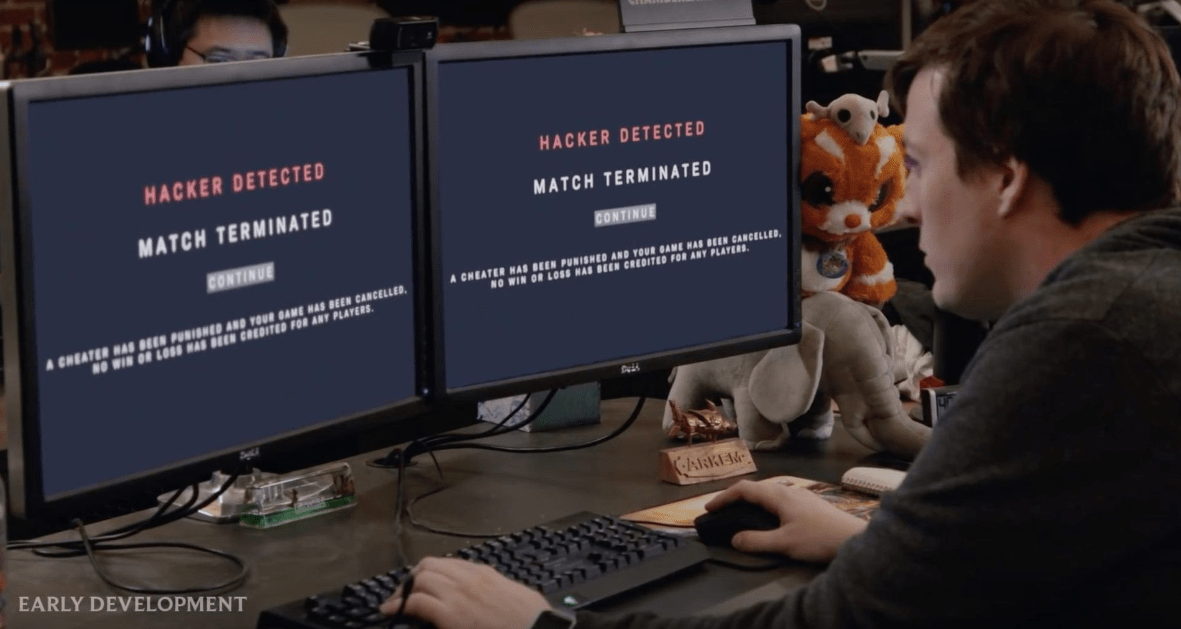
Tegelijkertijd blijft het privacyvraagstuk een persoonlijke keuze voor iedereen. Zelfs met alle openheid van Riot is niet iedereen bereid om dit niveau van toegang tot het systeem te accepteren. De ontwikkelaars begrijpen dit en benadrukken dat ze naar feedback blijven luisteren en Vanguard aanpassen aan de verwachtingen van de spelers.
Anti-cheat zal, net als online games zelf, blijven evolueren. Sommigen zullen het verplichte Vanguard blijven bekritiseren, terwijl anderen het accepteren als een onvermijdelijk onderdeel van moderne competitie. Maar één ding is duidelijk: met de lancering van het bounty-programma toont Riot dat het bereid is proactief te handelen en oplossingen te zoeken, in plaats van zich voor problemen te verbergen. En of je met dit compromis instemt of niet, moet elke speler zelf beslissen.
Een discussie over ethisch hacken
Het verhaal van het Vanguard bug bounty-programma bracht opnieuw een oude maar nog steeds prangende vraag naar boven: waar ligt de grens tussen ethisch hacken en gewoon hacken? Het lijkt misschien geen nieuw onderwerp, maar de discussie laaide in alle hevigheid opnieuw op. Zowel spelers als experts op het gebied van cybersecurity raakten al snel bij de discussie betrokken — iedereen heeft zijn eigen waarheid, zijn eigen visie en zijn eigen zorgen. Sommigen zijn ervan overtuigd dat bug bounty in feite potentiële aanvallers betaalt, terwijl anderen dergelijke programma's juist zien als een redelijke manier om hackerenergie in een vreedzaam kanaal te leiden en het product veiliger te maken.
Emoties daargelaten ziet het idee van een bug bounty er behoorlijk logisch uit. Het bedrijf creëert een gecontroleerd platform waarop securityonderzoekers legaal naar kwetsbaarheden kunnen zoeken en deze kunnen melden. De basisboodschap is simpel: als je een probleem vindt, vertel het ons eerlijk, help het te dichten en gebruik het niet voor egoïstische of kwaadwillende doeleinden. De financiële beloning speelt hier de rol van motivatie, een soort “bedankje” voor de bestede tijd en kennis. In ruil daarvoor krijgen bedrijven toegang tot de expertise van een enorme hackercommunity en de kans om zwakke plekken weg te nemen voordat echte aanvallers er belangstelling voor krijgen.
Voorstanders van bug bounty-programma's noemen ze vaak een versterker in de strijd tegen cyberdreigingen – en dat is logisch. Wanneer er een directe dialoog tussen ontwikkelaars en onderzoekers tot stand komt, komen veel kwetsbaarheden veel eerder aan het licht. Degene waarvan niemand zelfs maar wist dat ze bestonden. Deze aanpak stelt je in staat niet alleen achteraf gaten te dichten, maar ook vooruit te werken en softwareproducten geleidelijk stabieler en betrouwbaarder te maken. Hoewel zelfs voorstanders toegeven dat er geen perfecte systemen bestaan.
Tegenstanders van bug bounty bekijken de situatie vanuit een andere hoek. Hun grootste angst is dat de grens tussen ethisch hacken en ronduit illegale activiteiten vervaagt. Geld kan mensen met duistere bedoelingen aantrekken, en het is niet altijd duidelijk wie je voor je hebt: een onderzoeker of een toekomstige aanvaller. Er is nog een zorgwekkend scenario: er is een kwetsbaarheid gevonden, die is gemeld, er is betaald — en dan “lekt” de informatie plotseling uit of wordt deze gebruikt om de afspraken te omzeilen. Zulke risico's zijn moeilijk te negeren, en daarom zijn de spelregels hier van cruciaal belang.
Opdat bug bounty-programma's niet zouden veranderen in een loterij met een twijfelachtige uitkomst, moeten bedrijven heldere en doordachte kaders opbouwen. Het is noodzakelijk om vooraf te bepalen wat als ethisch hacken wordt beschouwd, hoe precies kwetsbaarheden moeten worden gemeld en welke controles de meldingen ondergaan. Transparantie is even belangrijk. Wanneer deelnemers begrijpen dat er naar hen wordt geluisterd, op de hoogte worden gehouden van de status van oplossingen en hun bijdrage echt waarderen, neemt het vertrouwensniveau aanzienlijk toe. En zonder vertrouwen werken zulke initiatieven simpelweg niet. Daarnaast de reactiesnelheid. Hoe sneller het bedrijf de gevonden kwetsbaarheden dicht, hoe kleiner de kans dat men er tijdig misbruik van kan maken.
Uiteindelijk blijven bug bounty-programma's een levendig, evoluerend instrument op het gebied van cybersecurity. Ja, ze hebben zwakke punten en controversiële kanten. Maar met een goede implementatie en duidelijke regels werken ze echt. De samenwerking tussen bedrijven en securityonderzoekers vormt geleidelijk een sterker en stabieler digitaal ecosysteem — een waarin er minder risico's zijn en iets meer vertrouwen.
[expert_review_poll id=”23350″ params=”JTdCJTIydGl0bGUlMjIlM0ElMjJXaGF0JTIwaXMlMjB5b3VyJTIwb3BpbmlvbiUyMG9uJTIwYnVnJTIwYm91bnR5JTIwcHJvZ3JhbXMlM0YlMjIlMkMlMjJzaG93X3RpdGxlJTIyJTNBJTIyMSUyMiUyQyUyMnNob3dfY291bnQlMjIlM0ElMjIxJTIyJTJDJTIyc3R5bGUlMjIlM0ElMjJsaWdodC0xJTIyJTJDJTIyY29sb3IlMjIlM0ElMjJibHVlLTElMjIlMkMlMjJtdWx0aXBsZSUyMiUzQWZhbHNlJTJDJTIyc2hvd19yZXN1bHRzX2J1dHRvbiUyMiUzQSUyMjAlMjIlMkMlMjJhbnN3ZXJzJTIyJTNBJTVCJTdCJTIyaWQlMjIlM0ElMjIxJTIyJTJDJTIydGV4dCUyMiUzQSUyMkJ1ZyUyMGJvdW50eSUyMHByb2dyYW1zJTIwYXJlJTIwYW4lMjBlZmZlY3RpdmUlMjB3YXklMjB0byUyMGVuaGFuY2UlMjBzb2Z0d2FyZSUyMHNlY3VyaXR5JTIwYnklMjBsZXZlcmFnaW5nJTIwdGhlJTIwZXhwZXJ0aXNlJTIwb2YlMjB0aGUlMjBoYWNrZXIlMjBjb21tdW5pdHklMjBhbmQlMjBwcm9tb3RpbmclMjByZXNwb25zaWJsZSUyMGRpc2Nsb3N1cmUuJTIyJTdEJTJDJTdCJTIyaWQlMjIlM0ElMjIyJTIyJTJDJTIydGV4dCUyMiUzQSUyMkJ1ZyUyMGJvdW50eSUyMHByb2dyYW1zJTIwYmx1ciUyMHRoZSUyMGxpbmUlMjBiZXR3ZWVuJTIwZXRoaWNhbCUyMGFuZCUyMGlsbGVnYWwlMjBoYWNraW5nJTJDJTIwcG90ZW50aWFsbHklMjBhdHRyYWN0aW5nJTIwbWFsaWNpb3VzJTIwYWN0b3JzJTIwYW5kJTIwY29tcHJvbWlzaW5nJTIwb3ZlcmFsbCUyMHN5c3RlbSUyMHNlY3VyaXR5LiUyMiU3RCU1RCU3RA==”]
Reacties