Den 27. marts 2024 markerede seksmånedsmærket siden lanceringen af Counter-Strike 2. I denne periode har Valve utrætteligt adresseret talrige gameplay-problemer og bugs og konstant søgt at forbedre spilleroplevelsen. Men midt i fordelene ved forbedret hit-detektion, rettede fejl og andre bemærkelsesværdige forbedringer er der en presserende bekymring, som Valve ser ud til at overse.
Denne bekymring drejer sig om det udbredte problem med snydere. Deres antal er steget så meget, at selv snydere selv klager over, hvor svært det er at få in-game bans. Uanset om spillerne bruger gratis eller betalte cheats, er risikoen for at blive opdaget og straffet blevet minimal. Det rejser spørgsmål om effektiviteten af VAC (Valve Anti-Cheat), med spekulationer lige fra fejlfunktion til Valves tilsyneladende ligegyldighed. Ikke desto mindre er det værd at undersøge, hvorfor VAC står som en formidabel anti-cheat-løsning, i betragtning af omfanget af snydeproblemet.
Om patienten
Det kan være fristende at tro, at løsningen på at udrydde cheats fra spillet er så simpel som at give et par skarpe belæringer til den hårdtarbejdende udvikler bag VAC. Men denne opfattelse har fået fællesskabet til at rette deres frustration ikke mod snydere selv, men mod Valve, som de mener ikke håndterer dette problem tilstrækkeligt. Den fremherskende holdning er: "Bare lav et program, der scanner hele systemet grundigt og ikke levner plads til, at cheats kan infiltrere spillet. Se på Faceit – de ser ud til at have fundet ud af det. Så hvorfor kan I ikke?" Dette rejser spørgsmål om effektiviteten af VAC, og hvorvidt Valve virkelig er engageret i at bekæmpe problemet.
Men virkeligheden er, at håndtering af snydere er en kompleks og evigt udviklende udfordring. Da snydere konstant finder nye måder at omgå detektion, er udviklere engageret i et evigt spil om kat og mus. Mens Faceit AC og EASY AC ofte fremhæves som effektive anti-cheat løsninger, hævder nogle, at de utilsigtet giver en platform for snydere til at spille og vinde, og dermed legitimerer deres handlinger. Valve har på den anden side et mangefacetteret ry. Ikke alene er de kendt for at skabe ikoniske spil og levere topmoderne spilplatforme, men der er hvisken om, at de besidder en dyb forståelse af snyd selv. Det vækker nysgerrighed og spekulation. Kunne Valves ekspertise i snyd række ud over spiludvikling? Lad os dykke ned i sagen fra begyndelsen og undersøge rækkefølgen af begivenheder, der har udspillet sig, og kaste lys over Valves tilgang til at bekæmpe snydere og fællesskabets reaktioner undervejs.
Hvilke typer snyd findes der?
For effektivt at identificere og bekæmpe snyd er det afgørende at have en omfattende forståelse af de forskellige typer snyd og deres underliggende mekanismer. Snyd kan i det væsentlige klassificeres i to brede kategorier:
Injicer snyd
Ondsindet software, ofte kaldet malware, betragtes almindeligvis som den mest udbredte og billigste form for snyd i spilverdenen. Denne type software bruger en injektor til at infiltrere spillet og begynder at udøve sin indflydelse ved at omskrive dele af spillets kode. Processen med at bruge sådan software er relativt ligetil – du skal blot downloade applikationen, køre den, og voila! Du befinder dig i at spille på et niveau, der overgår selv berømte spillere som s1mple. Denne fordel er dog kortvarig, da spiludviklere har implementeret robuste anti-cheat mekanismer, såsom Valve Anti-Cheat (VAC) og andre lignende systemer, som hurtigt opdager og banner snydere.
Ikke desto mindre tilbyder disse snydeprogrammer visse opfattede fordele. Ved at manipulere spillets kode får snydere adgang til en bred vifte af udnyttende taktikker og funktioner. Disse spænder fra uretfærdige fordele som forbedret sigteassistance, wallhacks (som giver spillere mulighed for at se gennem vægge) og automatiserede handlinger, til mere komplekse og nuancerede manipulationer, der giver snydere en fordel over for legitime spillere. Denne evne til at tilpasse og udnytte spillets mekanik giver snydere et omfattende repertoire af strategier, hvilket giver dem en uretfærdig fordel i konkurrencedygtig gameplay. Det er dog vigtigt at bemærke, at det at snyde eller bruge sådan ondsindet software ikke kun underminerer spillets integritet, men også indebærer betydelige risici. Ud over den overhængende trussel om hurtigt at blive bandlyst af anti-cheat-systemer, kan snydere også stå over for juridiske konsekvenser, skade på deres omdømme i gaming-fællesskabet og endda potentielle malware-infektioner fra download og kørsel af uautoriseret software.
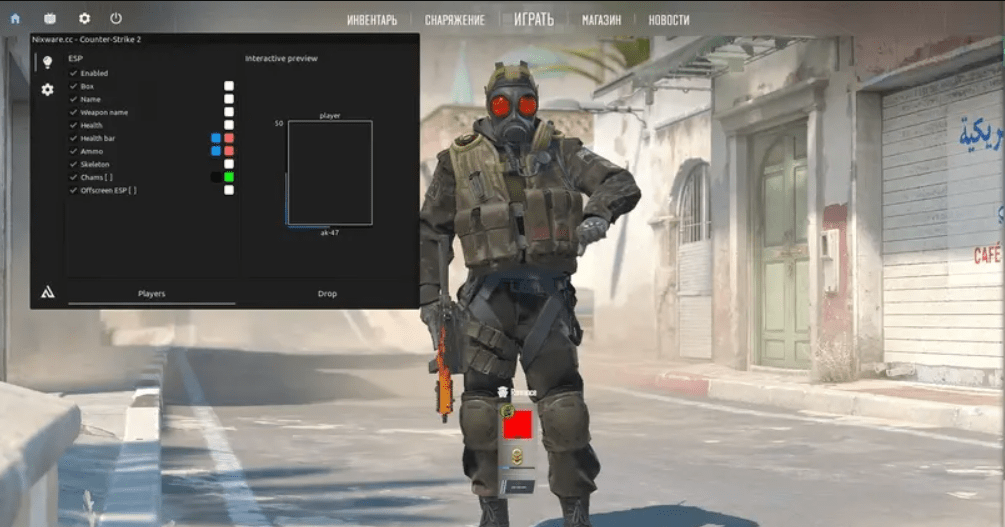
Det er her, snydefunktioner som:
- Skinchanger
- Speedhack
- Skud gennem vægge
- Respawn-ændringer
Og der er mange andre ting, som spillet tillader dig at gøre, hvis du redigerer dets kode.
Intern og ekstern software
Lad os begynde med at anerkende, at snydefunktioner bygget på denne arkitektur bliver bandlyst langt mindre hyppigt end deres forgængere. Men hvordan fungerer de præcist? Denne type snydefunktion ændrer ikke spillets kode eller forsøger at foretage ændringer i den. I stedet observerer den blot, hvad der sker i spillet på kodeniveau. Dette gør det meget sværere at opdage og bandlyse sådan software, da der ikke er nogen interferens med gameplay-processen. Forestil dig for eksempel, at din modstander står bag en væg. Visuelt kan du ikke se dem på din skærm, men deres karaktermodel er stadig til stede i spillets kode. Desuden er placeringer og handlinger for alle dine modstandere konstant lagret i din computers RAM. Denne snydefunktion læser information fra RAM og genererer et billede på din skærm baseret på kodelinjerne. Det er sådan en wallhack opnås.
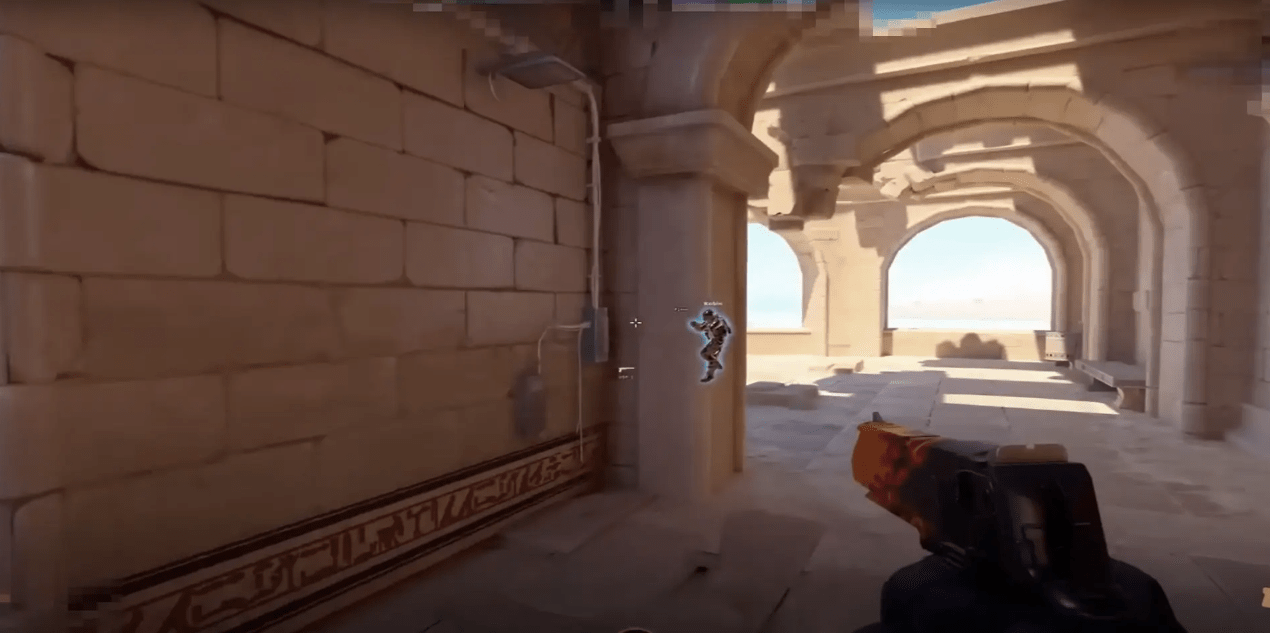
Grundlæggende giver denne snyd mulighed for at opnå en uretfærdig fordel ved at afsløre skjult information, som ellers er utilgængelig under normal spillegang. Ved at udnytte data på kodeniveau, der er lagret i RAM'en, kan snyd som wallhacks vise modstandernes positioner gennem vægge og give brugerne en uretfærdig evne til at spore og forudse deres bevægelser. Det er vigtigt at bemærke, at brug af denne form for snyd ikke kun underminerer spillets integritet, men også skaber et ubalanceret og uretfærdigt spillefelt. Spiludviklere investerer betydelige ressourcer i at opdage og bekæmpe sådan snyd, da det kompromitterer spillers konkurrencemæssige natur og forringer oplevelsen for legitime spillere. Snyd bygget på denne arkitektur fungerer ved at tilgå og fortolke spillets kode på kodeniveau, hvilket giver spillerne en uretfærdig fordel ved at afsløre skjult information. Det er dog afgørende at anerkende, at brug af sådan snyd er i strid med principperne om fair play og kan føre til alvorlige konsekvenser, herunder straffe, tab af omdømme og en kompromitteret spiloplevelse for alle involverede spillere.
Løsningen på problemet er lige for, men hvad er galt?
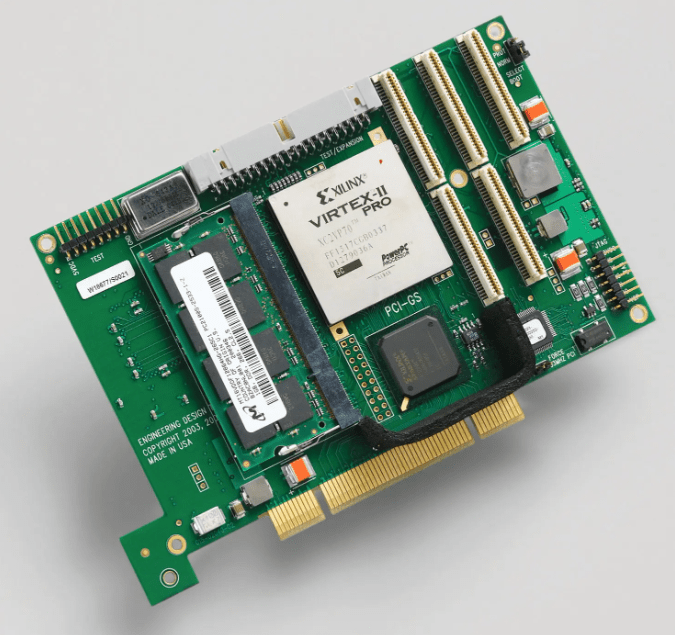
Det kan se ud som om, at løsningen på problemet burde være en ligetil opgave med vores viden om, hvordan 90% af al snyd fungerer. De fleste former for snyd kører trods alt på personlige computere (PC'er), hvilket gør det tilsyneladende enkelt at udvikle et program, der scanner hver fil på computeren og opdager ondsindet software. Denne tankegang førte til udviklingen af en anti-cheat-løsning fra Faceit, som kører på driverniveau for grundigt at scanne hver computer. Denne type anti-cheat, kendt som en “driverbaseret” løsning, har forhøjede privilegier i Windows-operativsystemet. Som følge heraf kan computeren have svært ved at skelne, om anti-cheat-programmet blev installeret bevidst af brugeren, eller om det var til stede fra den første opsætning. Det grundlæggende koncept bag denne tilgang er at udelukke enhver software, der forsøger at injicere sig i spillet, før den overhovedet når driverniveau. Men på trods af indsatsen fra Faceit og lignende anti-cheat-systemer er det tydeligt, at snydere stadig findes. Det rejser spørgsmålet: Hvordan er det muligt for snydere at omgå robuste anti-cheat-foranstaltninger, når Faceit AC starter på computeren endda før Windows selv og overvåger alle processer, der kører på systemet? Svaret ligger i, at vi lever i det 21. århundrede, hvor snyd har udviklet sig ud over traditionelle PC-baserede tilgange. Det bringer os til konceptet med en specifik enhed kendt som et DMA (Direct Memory Access)-kort. Et DMA-kort er en specialiseret hardwarekomponent, der kan indsættes i en computer. Dets primære funktion er at muliggøre direkte adgang til computerens hukommelse, hvilket tillader dataoverførsler i høj hastighed uden indblanding fra centralenheden (CPU).
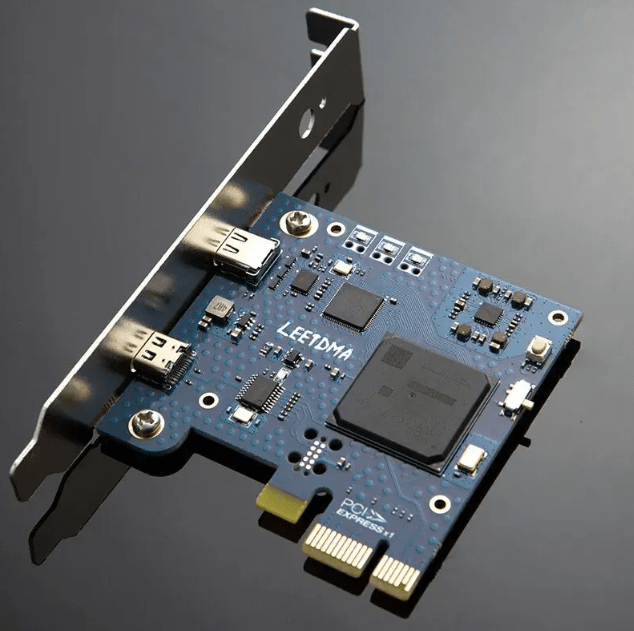
Selvom DMA-kort har legitime anvendelsesmuligheder i forskellige sammenhænge, kan de også udnyttes af snydere til at opnå en uretfærdig fordel i spil. Snydere bruger DMA-kort til at opsnappe og manipulere data direkte fra computerens hukommelse i realtid og omgå konventionelle softwarebaserede sikkerhedsforanstaltninger. Ved at operere på et lavere niveau end typiske anti-cheat-systemer kan DMA-baseret snyd undgå opdagelse og forblive uopdaget af traditionelle filscanninger eller procesovervågningsmekanismer. Dette konstante kapløb mellem udviklere af snyd og anti-cheat-systemer fortsætter med at udvikle sig, efterhånden som nye teknologier og metoder opstår. Som svar på truslen fra DMA-baseret snyd arbejder anti-cheat-udbydere aktivt på at forbedre deres opdagelsesevner og udvikle modforanstaltninger til at identificere og blokere snyd. Mens kampen mod snyd i online-spil fortsætter, er det afgørende, at spiludviklere, anti-cheat-systemer og gaming-fællesskabet samarbejder og deler viden. Ved at arbejde sammen er det muligt at være et skridt foran snydere og opretholde fair og sjove spiloplevelser for alle spillere. Det indebærer ikke kun at investere i avancerede opdagelsesteknologier, men også at fremme et stærkt fællesskab, der modvirker snyd og fremmer fair play.
DMA-kort, hvad er det, og hvad bruges det til?
Oprindeligt blev DMA-kort skabt for nemheds skyld, nærmere bestemt for at sikre uafbrudt kommunikation mellem to computere. De blev designet til at lette problemfri overførsel af gigabyte data mellem enheder på ethvert givent tidspunkt. Et DMA-kort isættes bundkortet på den første computer og forbindes til den anden computer via et kabel, hvilket effektivt giver dig din egen personlige dataoverfører. Den væsentligste forskel mellem et DMA-kort og en konventionel LAN-forbindelse er, at DMA-kortet kun har adgang til computerens RAM (random access memory) og ikke forstyrrer processoren. Som følge heraf belaster det systemet minimalt. Det gør det til et utroligt bekvemt værktøj og et ideelt snydemiddel. Men hvordan fungerer det egentlig?
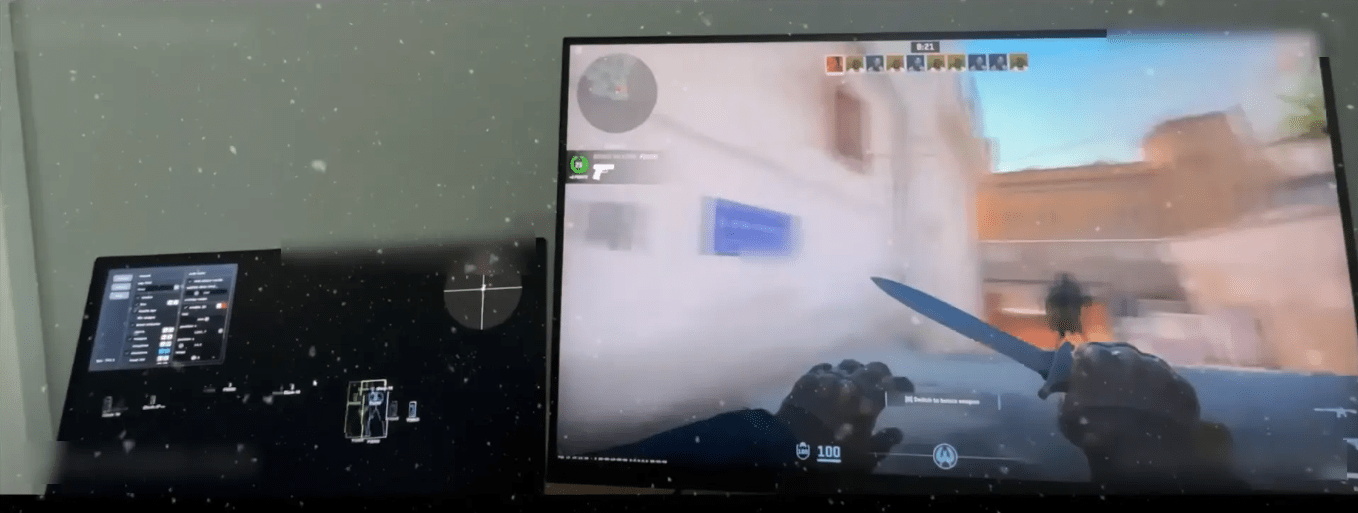
Selv de mest avancerede anti-cheat-systemer i historien, især driverbaserede, har svært ved at opdage denne type software. DMA-kortet fungerer på et lavt niveau og interagerer direkte med computerens hukommelse og omgår de typiske detektionsmekanismer, som anti-cheat-systemer bruger. Det gør det yderst vanskeligt for anti-cheat-foranstaltninger at identificere og effektivt modvirke cheats, der bruger DMA-kort. Det er værd at bemærke, at brugen af DMA-kort til snyd undergraver principperne om fair play og forstyrrer integriteten af spiloplevelsen. Spiludviklere og anti-cheat-udbydere arbejder løbende på at udvikle nye detektionsteknikker og modforanstaltninger til at bekæmpe de udviklende snydemetoder, herunder dem der involverer DMA-kort. Selvom snyd kan udgøre en vedvarende udfordring, er det afgørende, at spilfællesskabet forbliver årvågent og rapporterer mistænkelig aktivitet. Ved at fremme en kultur med fair play og støtte op om spiludviklernes og anti-cheat-systemernes indsats kan vi stræbe efter at opretholde lige vilkår og sikre fornøjelige spiloplevelser for alle spillere.
Hvordan fungerer cheats gennem et DMA-kort?
Fremskridtene inden for teknologi har revolutioneret forskellige aspekter af vores liv, fra kommunikation til underholdning. Et område, der har gennemgået en betydelig forandring, er spilindustrien. Med fremkomsten af højhastighedsinternetforbindelser og kraftfuld hardware er online gaming blevet enormt populært og tiltrækker millioner af spillere verden over. Online gaming tilbyder et dynamisk og konkurrencepræget miljø, hvor spillere kan teste deres færdigheder mod modstandere fra hele verden. Men med stigningen i populariteten af online gaming er problemet med snyd også blevet en betydelig bekymring. Snyd undergraver ikke kun spillets integritet, men hæmmer også den samlede spiloplevelse for ærlige spillere. For at bekæmpe snyd har spiludviklere og platformudbydere implementeret forskellige foranstaltninger, herunder anti-cheat-systemer. Disse systemer er designet til at opdage og forhindre snyd ved at anvende en række teknikker, såsom filscanning, procesovervågning og adfærdsanalyse. Anti-cheat-systemer har til formål at skabe lige vilkår for alle spillere, sikre fair konkurrence og opretholde integriteten af spiloplevelsen.
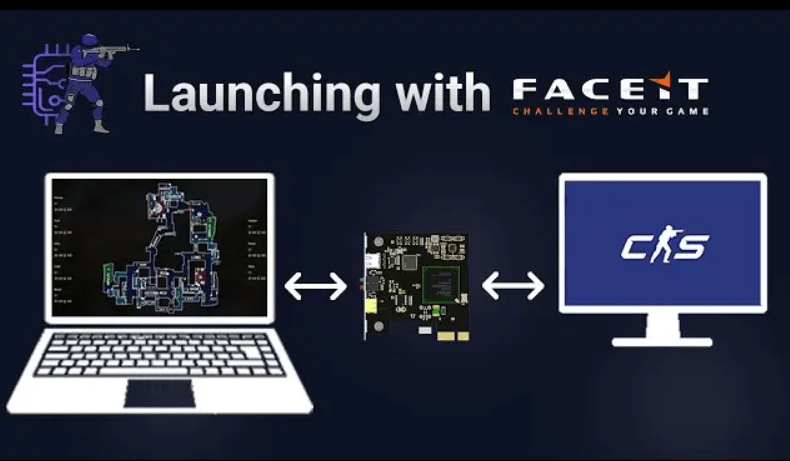
Kampen mellem snydere og anti-cheat-systemer er dog en vedvarende kamp, da snydere konstant finder nye måder at undgå opdagelse og udnytte sårbarheder. Snyd kommer i forskellige former, herunder aimbots, wallhacks, speed hacks og meget mere. Disse snydefunktioner giver brugerne uretfærdige fordele, så de kan se gennem vægge, skyde med lynende præcision eller bevæge sig med utrolig hastighed, hvilket giver dem en uretfærdig fordel over for legitime spillere. Som svar herpå fortsætter anti-cheat-systemer med at udvikle og tilpasse sig. De anvender sofistikerede algoritmer og machine learning-teknikker til at analysere spilleradfærd, opdage unormale mønstre og identificere potentielle snydere. Derudover udgiver spiludviklere regelmæssigt opdateringer og patches for at håndtere sikkerhedssårbarheder og forhindre kendt snyd i at fungere. Et andet afgørende aspekt i kampen mod snyd er fællesskabets involvering.
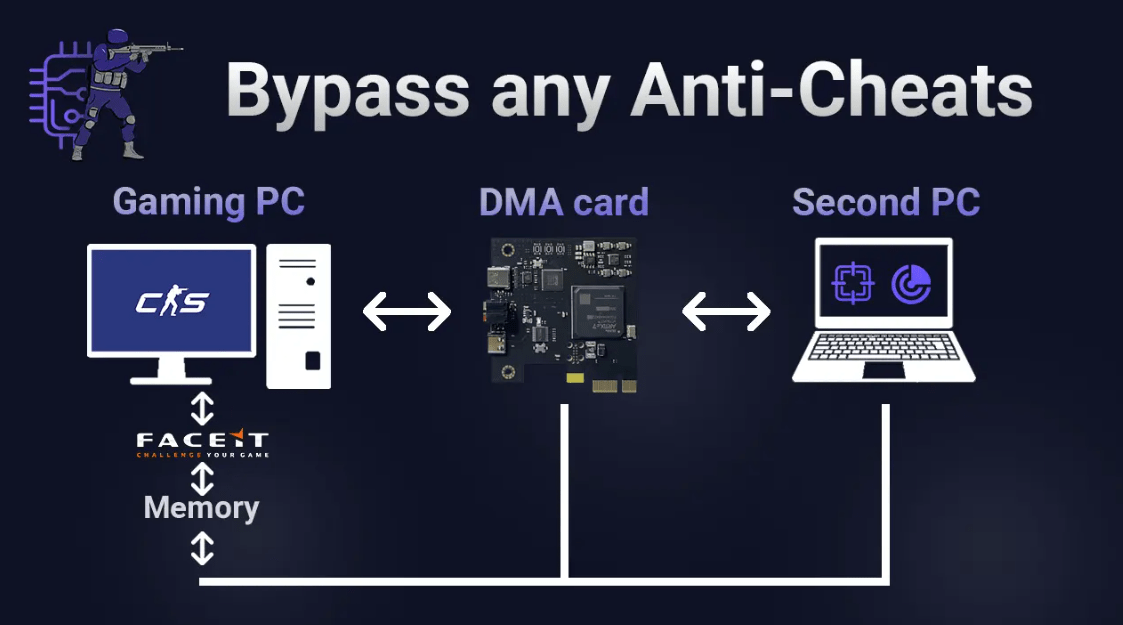
Spillere opfordres til at rapportere mistænkelig aktivitet og give værdifuld information til anti-cheat-teams. Derudover spiller gaming-fællesskaber en afgørende rolle for at fremme fair play og oplyse spillere om snyds indvirkning på spiloplevelsen. Ved at fremme en kultur med integritet og sportsånd kan gaming-fællesskabet i fællesskab arbejde hen imod at skabe et fair og sjovt miljø for alle. Det er vigtigt at anerkende, at kampen mod snyd er en løbende proces. Efterhånden som teknologien fortsætter med at udvikle sig, kan nye former for snyd opstå, hvilket kræver konstant årvågenhed og innovation fra spiludviklere og anti-cheat-udbydere. I sidste ende er målet at skabe et gaming-landskab, hvor spillere kan konkurrere på lige vilkår, vise deres færdigheder og nyde spændingen ved fair konkurrence.
Fuser er det sidste søm i kisten for alle anti-cheats
Det er vigtigt at tage emnet snyd i gaming op med et ansvarligt og etisk perspektiv. Snyd undergraver ikke blot spillets integritet, men skaber også et uretfærdigt og ulige spillefelt for andre spillere. Brugen af snydefunktioner, såsom wallhacks, aimbots eller anden uautoriseret software, giver spillere en uretfærdig fordel over deres modstandere og fjerner fra den færdighedsbaserede karakter af konkurrencemæssig gaming. Snyd påvirker ikke kun spiloplevelsen for legitime spillere, men har også bredere konsekvenser for gaming-fællesskabet som helhed. Det underminerer tillid og sportsånd blandt spillere, hvilket fører til et giftigt og usundt gaming-miljø. Derudover kan snyd have økonomiske konsekvenser for spiludviklere og udgivere, da det afskrækker spillere fra at investere i spil, hvor fair konkurrence er kompromitteret. For effektivt at bekæmpe snyd investerer spiludviklere og platformudbydere betydelige ressourcer i at udvikle robuste anti-cheat-systemer. Disse systemer anvender en kombination af heuristiske algoritmer, adfærdsanalyse og spill rapporteringsmekanismer til at opdage og afskrække snyder. Løbende forskning og udvikling er dedikeret til at være et skridt foran skabere af snydefunktioner og holde spiloplevelsen fair og fornøjelig. Men kampen mod snyd er ikke uden udfordringer. Skabere af snydefunktioner udtænker konstant nye teknikker til at omgå anti-cheat-systemer, hvilket gør det til et løbende kat-og-mus-spil.
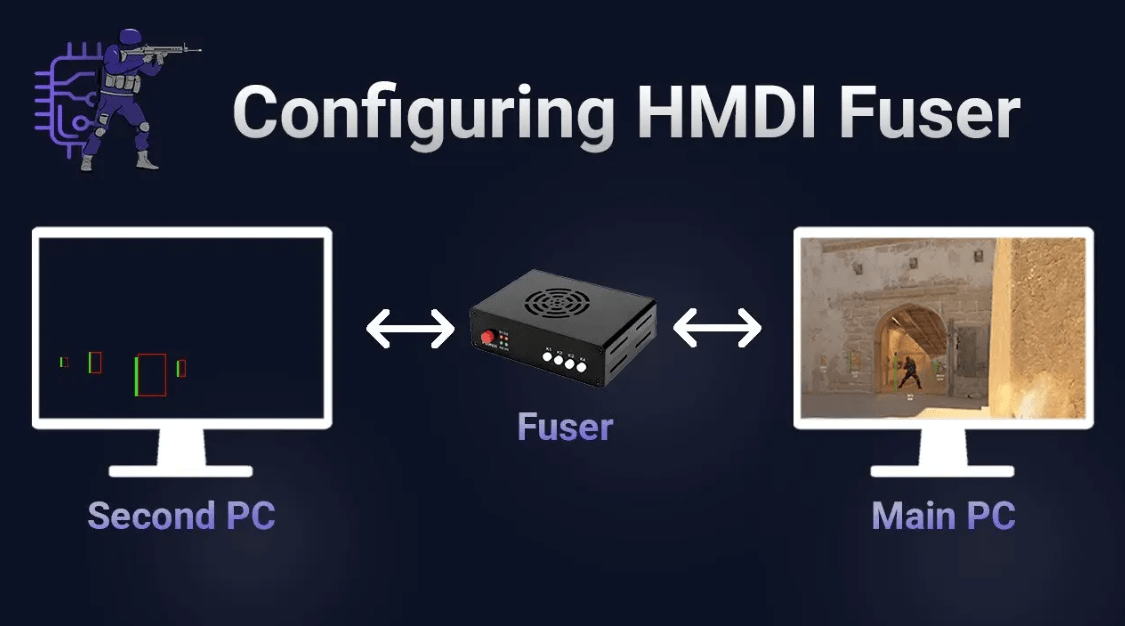
Som følge heraf kræver anti-cheat-foranstaltninger regelmæssige opdateringer og forbedringer for at tilpasse sig udviklende snydefunktioner. Ud over teknologiske løsninger er det afgørende at fremme et stærkt fællesskab i kampen mod snyd. At opmuntre spillere til at rapportere mistænkelig aktivitet og tilbyde kanaler til at rapportere snyder hjælper med at indsamle værdifuld information til anti-cheat-teams. Desuden skaber fremme af fair play og sportsånd i gaming-fællesskabet en kultur, hvor snyd ikke tolereres eller accepteres. Uddannelse og bevidsthed spiller også en afgørende rolle i at forebygge snyd. Ved at uddanne spillere om de negative konsekvenser af snyd og vigtigheden af fair konkurrence kan vi indgyde en følelse af ansvar og etisk adfærd i gaming-fællesskabet. Dette inkluderer at lære spillere om konsekvenserne af snyd, både med hensyn til kontostraffe og den bredere indvirkning på gaming-økosystemet. I sidste ende er målet at skabe et inkluderende og fair gaming-miljø, hvor spillere kan konkurrere på lige fod, vise deres færdigheder og nyde spændingen ved sund konkurrence. Ved at arbejde sammen kan spiludviklere, anti-cheat-udbydere og gaming-fællesskabet fortsætte med at gøre betydelige fremskridt med at afskrække og bekæmpe snyd, hvilket sikrer den langsigtede bæredygtighed og fornøjelse af online gaming.
Kommer VAC til undsætning eller hvad?
Brugen af DMA-kort og Fuser til snyd udgør en betydelig udfordring for traditionelle anti-cheat-foranstaltninger. Nogle mener, at Faceit bør overveje at deaktivere deres anti-cheat-system for at lette byrden for almindelige spillere. Men VAC's rolle i denne sammenhæng er stadig uklar. Valve, som spillere med erfaring i at håndtere snydere, kan besidde ekspertise i at bekæmpe ondsindet software og anerkende begrænsningerne ved konventionelle anti-cheat-metoder. Hvis VAC pludselig slog ned på Inject-, Internal- og External-software, kunne det uforvarende øge efterspørgslen efter DMA-kort. DMA-kort, der i øjeblikket fås til en forholdsvis overkommelig pris på $50, kan blive udbredte, hvilket kan føre til negative konsekvenser for online-ligaer og lignende platforme.
Faceit, der engang var et fristed for fair play, kan potentielt bukke under for de samme problemer som Premier Mode. Det ville efterlade spillere sårbare over for at møde snydere, hvad enten det er på VAC-sikrede servere eller dem med svagere sikkerhedsforanstaltninger. Midt i disse udfordringer kan man stille spørgsmålstegn ved effektiviteten af de bedste tilgængelige anti-cheat-løsninger. Valve har arbejdet på VAC Net siden 2016 og udviklet et neuralt netværk, der overvåger spillernes adfærd og lærer af deres handlinger. Nylige banninger udstedt for pludselige musebevægelser understreger dets udviklende evner. Det er værd at bemærke, at brug af hypotetiske indstillinger som 16000 DPI og 100 sensitivitet ikke ville udløse en ban. Men selv den mindste pludselige bevægelse fra snydsoftware kan resultere i straf.
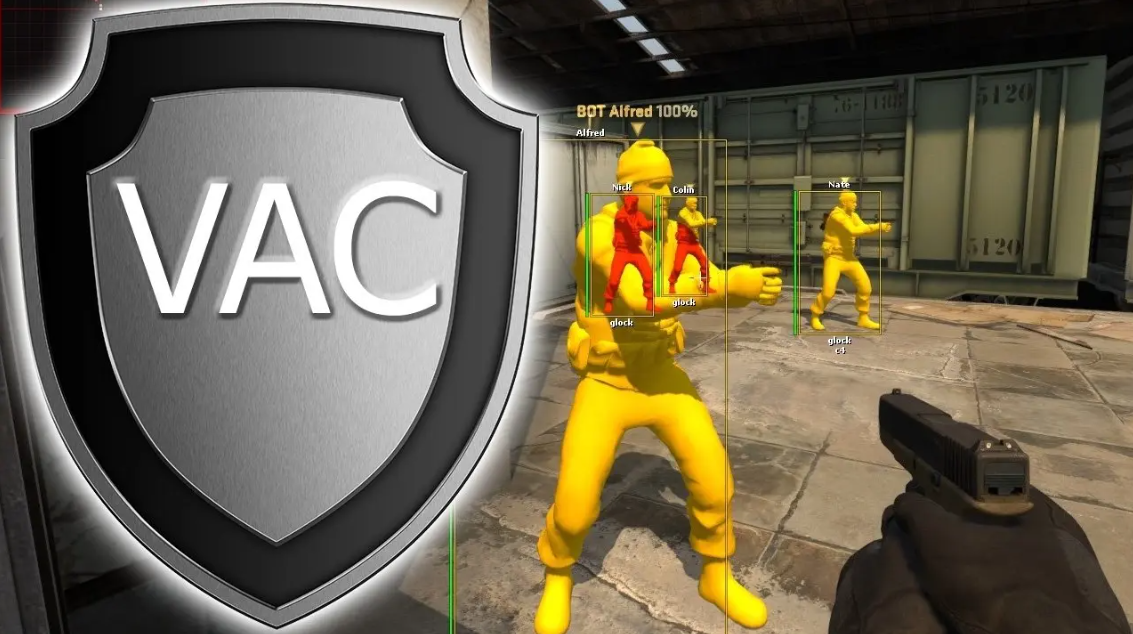
Denne AI-drevne tilgang sigter mod at opdage “mistænkelige bevægelser.” Den indre funktion af VAC Net og dets interaktion med Trust Factor forbliver uoplyst. Det er muligt, at disse systemer arbejder sammen. Når AI'en ikke er i stand til definitivt at fastslå snyders status, kommer Trust Factor i spil og sænker spillerens rating. Derfor kan spillere opleve at blive matchet med andre mistænkelige personer. Hvis der er begået en fejl, fjernes de hurtigt fra en sådan pulje for at forhindre yderligere gameplay. Men vedvarende mistænkelige bevægelser ville berettige en ban. Disse omfattende foranstaltninger repræsenterer et betydeligt skridt fremad i den fortsatte kamp mod snydere. Desuden kan implementeringen af et “Patrol”-system, der giver live-spillere mulighed for at identificere snydere, give et ekstra lag af sikkerhed.
Konklusion
Valve fokuserer i øjeblikket på at forbedre deres anti-cheat-foranstaltninger, og selvom detaljerne er uklare, er der helt sikkert bestræbelser i gang. Det er muligt, at vi kan se en banebrydende udgivelse fra Valve inden årets udgang, der overgår Faceit og andre lignende platforme. Held og lykke med dine fremtidige kampe!
[expert_review_poll id=”21655″ params=”JTdCJTIydGl0bGUlMjIlM0ElMjJIb3clMjBkbyUyMHlvdSUyMHJhdGUlMjBWYWx2ZSdzJTIwYW50aS1jaGVhdCUyMGltcHJvdmVtZW50cyUyMGFuZCUyMGhpdHMlMjBwb3RlbnRpYWwlMjBhYmlsaXR5JTIwdG8lMjBzdXJwYXNzJTIwRmFjZWl0JTIwYW5kJTIwb3RoZXIlMjBwbGF0Zm9ybXMlM0YlMjIlMkMlMjJzaG93X3RpdGxlJTIyJTNBJTIyMSUyMiUyQyUyMnNob3dfY291bnQlMjIlM0ElMjIxJTIyJTJDJTIyc3R5bGUlMjIlM0ElMjJsaWdodC0xJTIyJTJDJTIyY29sb3IlMjIlM0ElMjJibHVlLTElMjIlMkMlMjJtdWx0aXBsZSUyMiUzQWZhbHNlJTJDJTIyc2hvd19yZXN1bHRzX2J1dHRvbiUyMiUzQSUyMjAlMjIlMkMlMjJhbnN3ZXJzJTIyJTNBJTVCJTdCJTIyaWQlMjIlM0ElMjIxJTIyJTJDJTIydGV4dCUyMiUzQSUyMlZlcnklMjBvcHRpbWlzdGljLiUyMEklMjBiZWxpZXZlJTIwdGhhdCUyMFZhbHZlJTIwY2FuJTIwc2lnbmlmaWNhbnRseSUyMGltcHJvdmUlMjBhbnRpLWNoZWF0JTIwYW5kJTIwc3VycGFzcyUyMGl0cyUyMGNvbXBldGl0b3JzLiUyMiU3RCUyQyU3QiUyMmlkJTIyJTNBJTIyMiUyMiUyQyUyMnRleHQlMjIlM0ElMjJJJTIwYW0lMjBub3QlMjBzdXJlKS4lMjBJJTIwZG91YnQlMjBWYWx2ZSdzJTIwYWJpbGl0eSUyMHRvJTIwYmVhdCUyMEZhY2VpdCUyMGFuZCUyMG90aGVyJTIwcGxhdGZvcm1zJTIwd2l0aCUyMGFuJTIwaW1wcm92ZWQlMjBhbnRpLWNoZWF0LiUyMiU3RCU1RCU3RA”]
Kommentarer